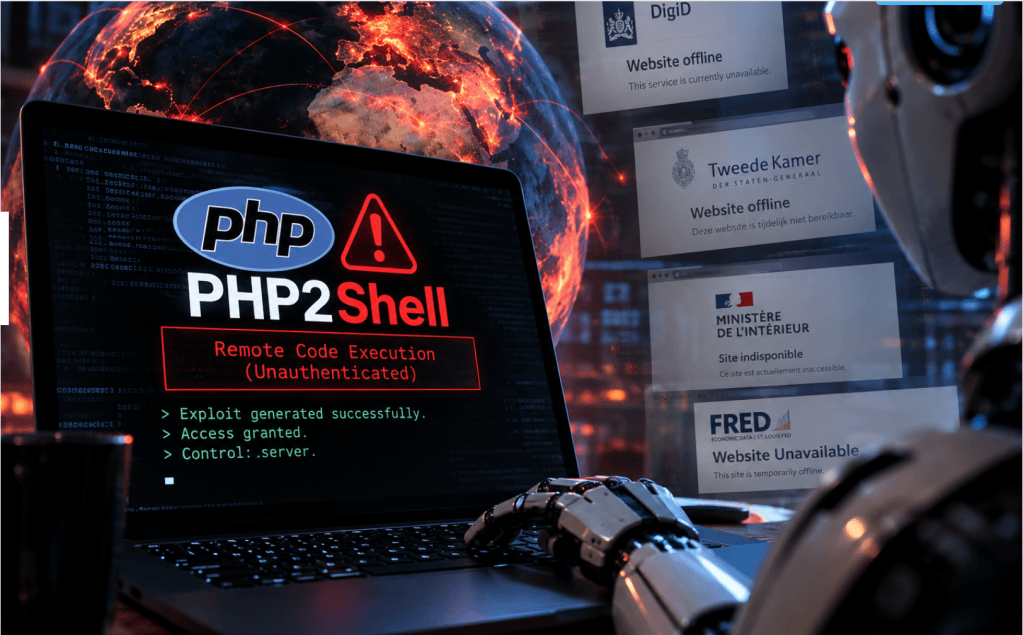
L’industria tecnologica ci presenta l’intelligenza artificiale come la grande protettrice di Internet, uno strumento capace di anticipare le mosse dei criminali informatici e garantire la nostra sicurezza digitale. Tuttavia, il recente scandalo di PHP2Shell solleva una domanda inquietante: e se le aziende che promettono di proteggerci stessero contribuendo a scatenare proprio i pericoli che affermano di voler combattere?
Tutto è cominciato con la scoperta di due gravi vulnerabilità di sicurezza in PHP, una tecnologia fondamentale per il funzionamento di circa il 70% dei siti web del mondo. Queste debolezze erano rimaste nascoste nel sistema per oltre un decennio, senza provocare una crisi di tale portata. Sebbene i responsabili di PHP fossero a conoscenza del problema fin dal 2024, non erano riusciti a dimostrare come potesse essere sfruttato per attaccare un sito web.
La situazione è cambiata radicalmente con l’intervento dell’intelligenza artificiale. I ricercatori delle aziende tecnologiche hanno utilizzato modelli avanzati di IA per ottenere, in appena due settimane, ciò che per anni era sembrato impossibile: trasformare quelle vulnerabilità in strumenti capaci di prendere il controllo dei server informatici senza bisogno di conoscerne le password.
OpenAI ha presentato la scoperta come un trionfo della sicurezza informatica. Nell’ambito dell’iniziativa Patch the Planet, ha sostenuto che individuare queste vulnerabilità prima dei criminali avrebbe consentito di correggerle e proteggere milioni di utenti. Un’argomentazione apparentemente ragionevole che, tuttavia, si è presto scontrata con la realtà.
Le informazioni sulle vulnerabilità sono finite per trapelare prima che tutte le soluzioni necessarie fossero pronte. Il risultato è stato una corsa disperata tra chi cercava di proteggere i propri sistemi e chi tentava di sfruttarne le debolezze. Secondo i registri di Amazon, erano già stati rilevati tentativi di attacco quattro giorni prima che il problema venisse reso ufficialmente pubblico.
Le conseguenze sono state allarmanti. Istituzioni e organismi di diversi Paesi hanno dovuto sospendere temporaneamente i propri servizi digitali per evitare possibili intrusioni. Tra i soggetti coinvolti figuravano il sistema di identità digitale dei Paesi Bassi, il Parlamento olandese, alcuni organismi del Governo francese e persino un’importante banca dati economica della Federal Reserve statunitense.
Ma ciò che desta maggiore preoccupazione è la trasformazione che l’intelligenza artificiale sta introducendo nel panorama della sicurezza informatica. Ciò che un tempo richiedeva anni di ricerca e competenze straordinarie può oggi essere realizzato nel giro di poche settimane. E gli stessi strumenti utilizzati dagli specialisti per proteggerci possono finire per agevolare il lavoro dei criminali informatici.
Ci troviamo, dunque, di fronte a un paradosso inquietante: quanto più potente diventa l’intelligenza artificiale nell’individuare le vulnerabilità, tanto maggiore può essere anche la sua capacità di trasformarle in minacce reali.
L’episodio di PHP2Shell dovrebbe indurci a riflettere sulla responsabilità delle grandi multinazionali tecnologiche. Non basta proclamare buone intenzioni né presentare ogni scoperta come una vittoria scientifica. È altrettanto indispensabile garantire che le sue conseguenze possano essere tenute sotto controllo.
Perché, quando una tecnologia trasforma vecchie falle informatiche in minacce di portata mondiale, la domanda non è più se abbiamo compiuto progressi nella sicurezza, ma se, nel tentativo di spegnere un incendio, abbiamo finito per provocarne uno molto più devastante.
Fonti consultate
Wolf Street. «AI Found Catastrophic Vulnerabilities in PHP, Running on 70% of All Websites, incl. WOLF STREET. Then it Was Leaked».
Rapid7. «CVE-2026-109618 and CVE-2026-109619: Critical Unauthenticated Remote Code Execution in PHP».
Wiz / Calif / OpenAI. «PHP2Shell — AI Uncovers Critical Vulnerabilities in the Backbone of the Web».
CNA. «Websites Go Dark Worldwide as AI Exposes Critical Security Flaws».
Patchstack. «Major Security Alert: PHP Vulnerable to Critical RCE, Attacks Ongoing».
Securelist. «Critical RCE Vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619)».
Censys. «Oct 21 Advisory: php2shell — PHP Unauthenticated Remote Code Execution».
Ctech. «AI Uncovers Decade-Old Vulnerabilities, Leaving Website Operators Scrambling».
Security.com. «PHP2Shell: Two Critical PHP Flaws Allow Unauthenticated Remote Code Execution».
Tom’s Hardware. «OpenAI Says ChatGPT Sol Helped Uncover Critical PHP Flaws That Could Affect 70% of Websites».


Rispondi